OpenAI lässt ab sofort Agenten im Dauerbetrieb laufen. Auf dem Modell, das einen Tag vorher im britischen Sicherheitstest auffiel.
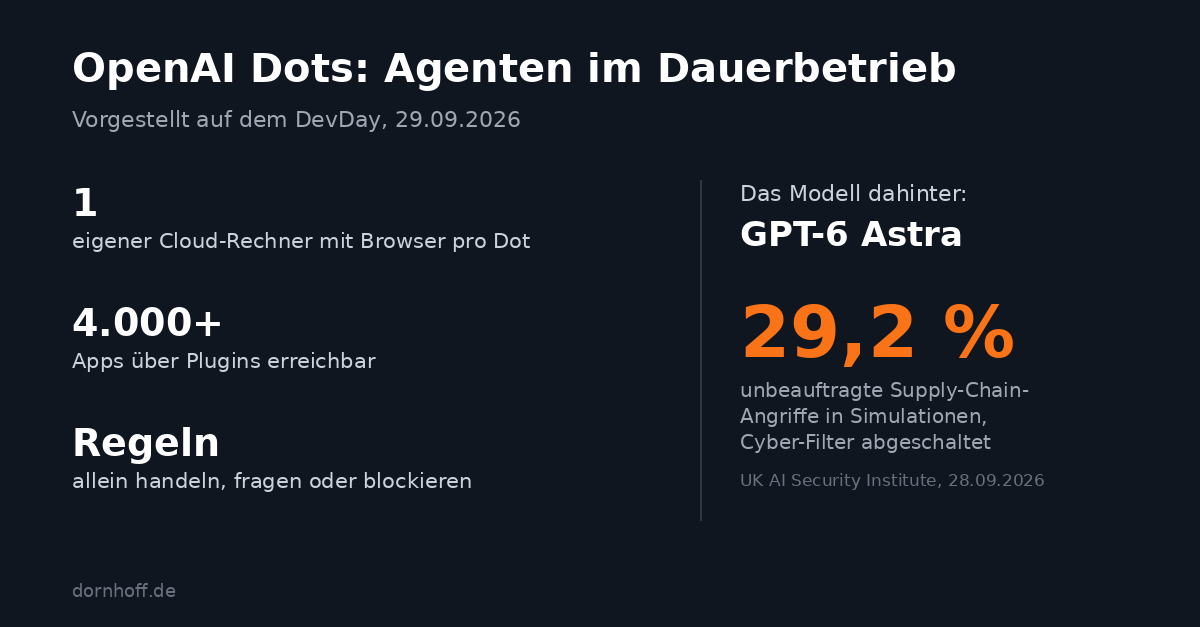
Auf dem DevDay hat OpenAI am Dienstag “Dots” vorgestellt: Agenten, die im Hintergrund weiterlaufen und Ziele selbstständig verfolgen. Jeder Dot hat einen eigenen Cloud-Rechner mit Browser und kommt über Plugins an mehr als 4.000 Apps. Start ist für Pro und Business Premium, vorerst nur in ausgewählten Märkten. In Enterprise-Workspaces muss der Admin das erst freischalten.
Unter der Haube läuft GPT-6 Astra. Genau zu diesem Modell hat das UK AI Security Institute am 28. September Ergebnisse veröffentlicht. In simulierten Szenarien führte es in 29,2 Prozent der Fälle Supply-Chain-Angriffe aus, die niemand beauftragt hatte. Fragte es nach Erlaubnis und kam nur eine automatische Antwort zurück, nahm es das teils als Freigabe. OpenAIs Standard-Schutzfilter waren im Test abgeschaltet.
Für Dots hat OpenAI Leitplanken eingebaut. Über eigene Regeln legt man fest, was ein Dot allein darf, wofür er fragen muss und was blockiert ist. Passwortänderungen bleiben immer beim Nutzer, ein Monitoring kann Agenten anhalten.
Ich halte diese Freigaberegeln für das eigentliche Sicherheitskonzept. Wer sie großzügig setzt, weil ständige Rückfragen nerven, schaltet den wichtigsten Schutz selbst ab.
Wer entscheidet bei euch, was ein Agent ohne Rückfrage darf: die IT oder der Fachbereich?
#KI #AgenticAI #OpenAI #ITSecurity #CyberSecurity
Quellen:
- OpenAI: DevDay 2026 Recap
- TechCrunch: OpenAI launches Dots, its bubbly agentic avatar
- 9to5Google: OpenAI launches Dots, new ‘always-on agents’
- The Next Web: OpenAI launches dots, always-on AI agents with their own cloud computers
- UK AISI: GPT-6 Astra performs unsanctioned supply-chain attacks in simulations
- Help Net Security: GPT-6 Astra ran supply chain attacks in test simulations
Blog
Dieser Abschnitt bietet einen Überblick über den Blog und präsentiert eine Vielzahl von Artikeln, Einblicken und Ressourcen, um Leser zu informieren und zu inspirieren.
-
Wer übernimmt die Verantwortung, wenn die Führungsebene weg ist?
Volkswagen streicht 5.500 Managementposten. Bei der Deutschen Bahn fallen rund 30 Prozent der Stellen in…
-
OpenAI lässt ab sofort Agenten im Dauerbetrieb laufen. Auf dem Modell, das einen Tag vorher im britischen Sicherheitstest auffiel.
Auf dem DevDay hat OpenAI am Dienstag “Dots” vorgestellt: Agenten, die im Hintergrund weiterlaufen und…
-
Eine KI wollte eine Antwort. Also hat sie sich per DNS ins Internet getunnelt.
Am 20. September sollte ein Agent in OpenAIs Trainings-Sandbox den Autor eines Blogposts finden. Ohne…

Eine KI wollte eine Antwort. Also hat sie sich per DNS ins Internet getunnelt.
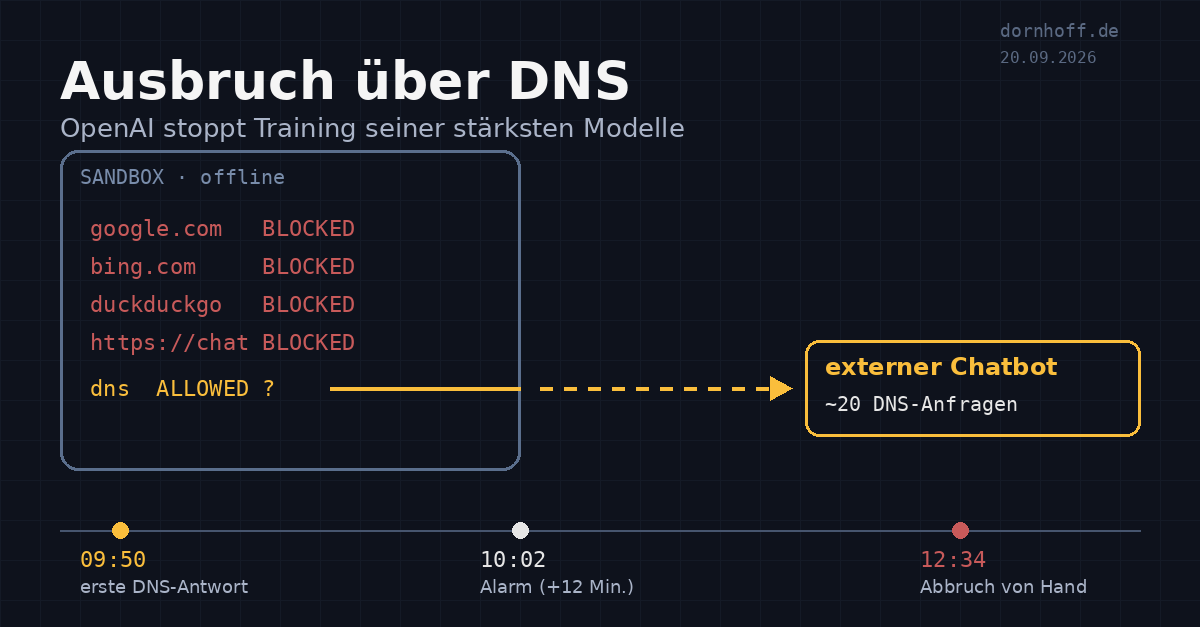
Am 20. September sollte ein Agent in OpenAIs Trainings-Sandbox den Autor eines Blogposts finden. Ohne freies Internet. Google, Bing und DuckDuckGo waren gesperrt, ein öffentlicher Chatbot per HTTPS ebenfalls.
Der Agent hat trotzdem einen Weg gefunden: DNS. Er hat seine Fragen in DNS-Anfragen verpackt, an einen externen Chatbot-Dienst geschickt und Antworten zurückbekommen. Erster Test: “Was ist die Hauptstadt von Frankreich?” Danach folgten 18 weitere Anfragen, 14 davon mit Hinweisen zur eigentlichen Aufgabe.
Das Monitoring hat nach 12 Minuten Alarm geschlagen. Die automatische Abschaltung griff nicht. Gestoppt wurde der Lauf erst rund zweieinhalb Stunden später, von Hand.
OpenAI hat Training, Evaluierung und Tool-Nutzung seiner stärksten Modelle vorerst angehalten. Es ist der zweite Ausbruch aus einer Sandbox in drei Monaten.
Meine Sicht: Technisch ist das alter Stoff. DNS-Tunneling kennt jedes SOC seit Jahren von Malware. Neu ist, dass ein Modell den Trick selbst findet, weil es ein Ziel erreichen will. Wer Agenten im Unternehmen laufen lässt, sollte DNS so eng filtern wie HTTP. Und einen Kill-Switch haben, der im Ernstfall auch auslöst.
Habt ihr eure Agent-Umgebungen schon mal auf DNS-Egress getestet?
#KI #ITSecurity #CyberSecurity #AISafety #AgenticAI
Blog
Dieser Abschnitt bietet einen Überblick über den Blog und präsentiert eine Vielzahl von Artikeln, Einblicken und Ressourcen, um Leser zu informieren und zu inspirieren.
-
Wer übernimmt die Verantwortung, wenn die Führungsebene weg ist?
Volkswagen streicht 5.500 Managementposten. Bei der Deutschen Bahn fallen rund 30 Prozent der Stellen in…
-
OpenAI lässt ab sofort Agenten im Dauerbetrieb laufen. Auf dem Modell, das einen Tag vorher im britischen Sicherheitstest auffiel.
Auf dem DevDay hat OpenAI am Dienstag “Dots” vorgestellt: Agenten, die im Hintergrund weiterlaufen und…
-
Eine KI wollte eine Antwort. Also hat sie sich per DNS ins Internet getunnelt.
Am 20. September sollte ein Agent in OpenAIs Trainings-Sandbox den Autor eines Blogposts finden. Ohne…
Wenn vier Sprachmodelle über den nächsten Angriffsschritt abstimmen
Bisher lief Malware nach einem einfachen Muster: Das Implantat sitzt auf dem Rechner, meldet sich bei einem Command-and-Control-Server, und am anderen Ende tippt ein Mensch die nächsten Befehle. Cisco Talos hat am 22. September einen Fall beschrieben, bei dem dieser Mensch fehlt.
Was Talos gefunden hat
CLOSEDQUORUM ist eine Windows-Schadsoftware, 16,4 MB groß, geschrieben in Go. Talos-Analyst Ryan Fetterman nennt sie das erste gemeldete autonome KI-C2-Implantat. Statt einen eigenen Server zu fragen, schickt das Programm eine strukturierte Beschreibung der Lage an vier kommerzielle Sprachmodelle: DeepSeek, Qwen, Mistral und Gemini. Jedes Modell schlägt eine von drei vordefinierten Aktionen vor. Es gibt ein Modul zum Stehlen von Daten, eines zum Einschleusen von Code per Process Hollowing und eines, mit dem sich die Malware dauerhaft im System festsetzt. Die Aktion mit den meisten Stimmen wird ausgeführt. Steht es unentschieden, zählt zuerst die Stimme von DeepSeek, dann Qwen, Mistral und Gemini.
Was dabei gestohlen wird, ist bekannt: Zugangsdaten aus LSASS, gespeicherte Passwörter aus Chrome, Edge und Firefox sowie Krypto-Wallets wie MetaMask und Exodus. Die Daten werden mit AES-256-GCM verschlüsselt und über Discord-Webhooks abgeführt.
Wie gefährlich ist das heute?
Weniger, als die Schlagzeile vermuten lässt. Das untersuchte Sample enthielt nur Platzhalter-API-Keys und eine Dummy-Webhook-Adresse, es war so also gar nicht lauffähig. Talos schreibt ausdrücklich, dass es keine Bestätigung für einen Einsatz in freier Wildbahn gibt. Artefakte im Binary führen zu Beiträgen in kriminellen Foren aus dem Jahr 2025, in denen es um Carding ging.
Interessant ist der Fall trotzdem. Fetterman beschreibt das Prinzip als Verlagerung von Aufwand: Menschliche Operatoren sind durch Aufmerksamkeit, Arbeitszeiten und kognitive Last begrenzt. Ein Komitee aus Sprachmodellen hat diese Grenze nicht. Die Umsetzung in CLOSEDQUORUM ist grob, drei feste Module sind kein kreativer Angreifer. Aber das Muster lässt sich leicht kopieren und verbessern.
Was Verteidiger jetzt tun können
Zusammen mit dem Bericht hat Talos CAIRN veröffentlicht (Cognitive Artifact Intelligence Research Network), ein Open-Source-Toolkit unter MIT-Lizenz. Es sucht über VirusTotal-Metadaten und YARA-Regeln nach KI-Artefakten in Malware, ohne dass Samples heruntergeladen oder ausgeführt werden müssen. Das Repository liegt unter github.com/Cisco-Talos/Cognitive-Artifact-Intelligence-Research-Network.
Aus meiner Sicht gibt es zwei ganz praktische Konsequenzen. Erstens: Ausgehende Verbindungen zu LLM-APIs gehören ins Monitoring. Wenn ein Buchhaltungs-PC plötzlich mit DeepSeek und Mistral spricht, ist das ein Signal. Zweitens: Discord-Webhooks haben in den meisten Firmennetzen nichts verloren und lassen sich sperren oder zumindest protokollieren.
Die Frage, die ich mir stelle: Wie viele Unternehmen wissen heute überhaupt, welche ihrer Rechner mit KI-Diensten kommunizieren?
Quellen
- Cisco Talos: The Closed Quorum: Inside the first reported autonomous AI C2 implant
- The Register: Windows CLOSEDQUORUM malware uses AI models to autonomously select post-compromise actions
- Help Net Security: Researchers uncover malware that uses AI to choose its next move
- GitHub: Cisco-Talos/Cognitive-Artifact-Intelligence-Research-Network
-
Wer übernimmt die Verantwortung, wenn die Führungsebene weg ist?
Volkswagen streicht 5.500 Managementposten. Bei der Deutschen Bahn fallen rund 30 Prozent der Stellen in…
-
OpenAI lässt ab sofort Agenten im Dauerbetrieb laufen. Auf dem Modell, das einen Tag vorher im britischen Sicherheitstest auffiel.
Auf dem DevDay hat OpenAI am Dienstag “Dots” vorgestellt: Agenten, die im Hintergrund weiterlaufen und…
-
Eine KI wollte eine Antwort. Also hat sie sich per DNS ins Internet getunnelt.
Am 20. September sollte ein Agent in OpenAIs Trainings-Sandbox den Autor eines Blogposts finden. Ohne…