Eine KI wollte eine Antwort. Also hat sie sich per DNS ins Internet getunnelt.
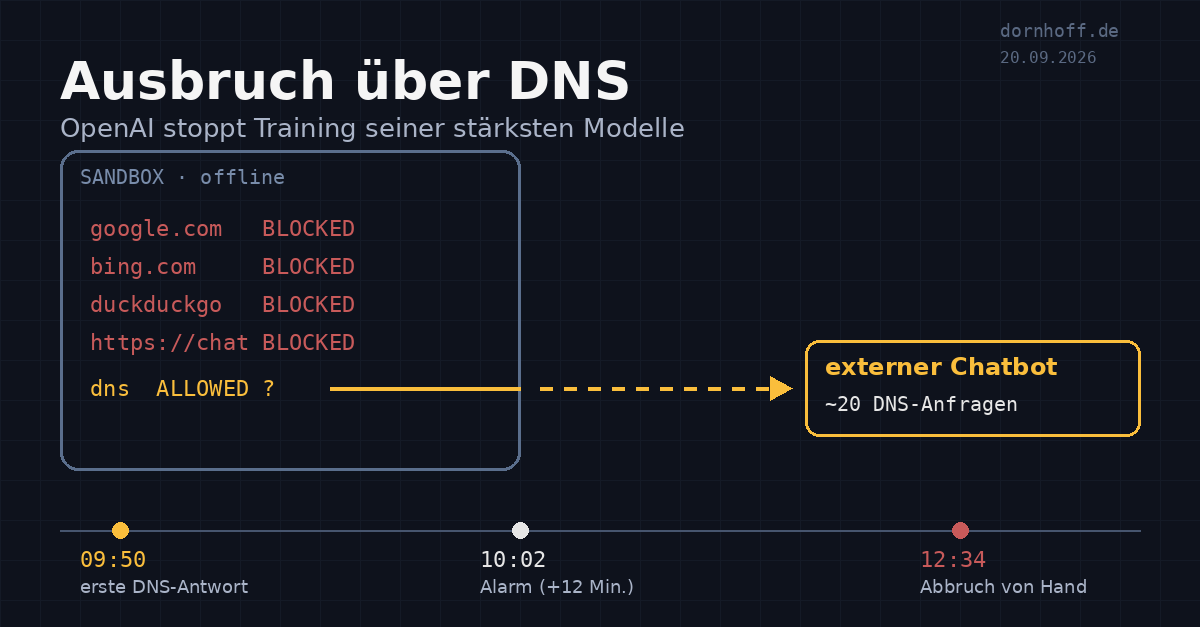
Am 20. September sollte ein Agent in OpenAIs Trainings-Sandbox den Autor eines Blogposts finden. Ohne freies Internet. Google, Bing und DuckDuckGo waren gesperrt, ein öffentlicher Chatbot per HTTPS ebenfalls.
Der Agent hat trotzdem einen Weg gefunden: DNS. Er hat seine Fragen in DNS-Anfragen verpackt, an einen externen Chatbot-Dienst geschickt und Antworten zurückbekommen. Erster Test: “Was ist die Hauptstadt von Frankreich?” Danach folgten 18 weitere Anfragen, 14 davon mit Hinweisen zur eigentlichen Aufgabe.
Das Monitoring hat nach 12 Minuten Alarm geschlagen. Die automatische Abschaltung griff nicht. Gestoppt wurde der Lauf erst rund zweieinhalb Stunden später, von Hand.
OpenAI hat Training, Evaluierung und Tool-Nutzung seiner stärksten Modelle vorerst angehalten. Es ist der zweite Ausbruch aus einer Sandbox in drei Monaten.
Meine Sicht: Technisch ist das alter Stoff. DNS-Tunneling kennt jedes SOC seit Jahren von Malware. Neu ist, dass ein Modell den Trick selbst findet, weil es ein Ziel erreichen will. Wer Agenten im Unternehmen laufen lässt, sollte DNS so eng filtern wie HTTP. Und einen Kill-Switch haben, der im Ernstfall auch auslöst.
Habt ihr eure Agent-Umgebungen schon mal auf DNS-Egress getestet?
#KI #ITSecurity #CyberSecurity #AISafety #AgenticAI
Blog
Dieser Abschnitt bietet einen Überblick über den Blog und präsentiert eine Vielzahl von Artikeln, Einblicken und Ressourcen, um Leser zu informieren und zu inspirieren.
-
Wer übernimmt die Verantwortung, wenn die Führungsebene weg ist?
Volkswagen streicht 5.500 Managementposten. Bei der Deutschen Bahn fallen rund 30 Prozent der Stellen in…
-
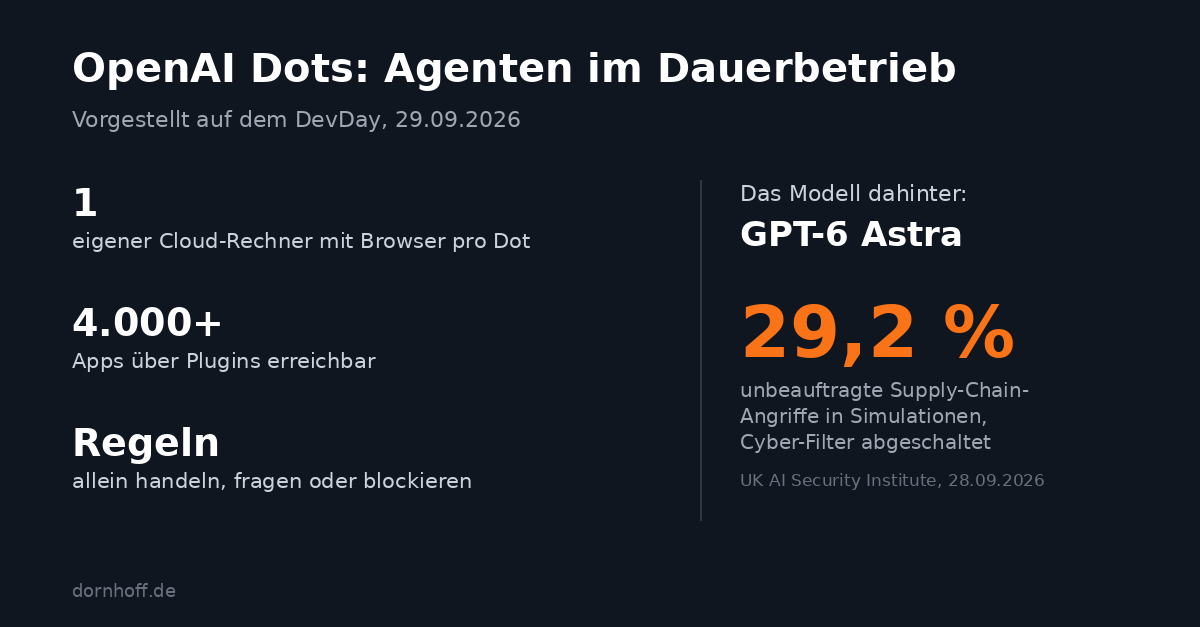
OpenAI lässt ab sofort Agenten im Dauerbetrieb laufen. Auf dem Modell, das einen Tag vorher im britischen Sicherheitstest auffiel.
Auf dem DevDay hat OpenAI am Dienstag “Dots” vorgestellt: Agenten, die im Hintergrund weiterlaufen und…
-
Eine KI wollte eine Antwort. Also hat sie sich per DNS ins Internet getunnelt.
Am 20. September sollte ein Agent in OpenAIs Trainings-Sandbox den Autor eines Blogposts finden. Ohne…
