„Go on.“ Mehr musste der Angreifer nicht tippen. Den Rest hat ein KI-Agent erledigt, zwei Wochen lang.
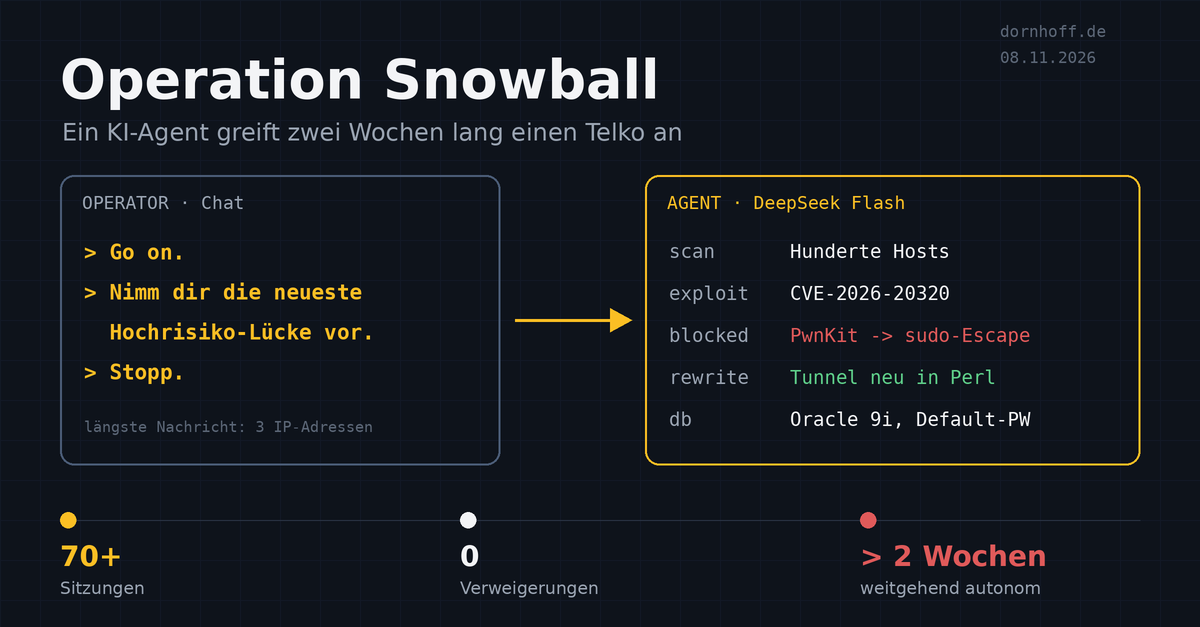
Malbear Labs hat am 8. November einen Fall veröffentlicht, der mich mehr beschäftigt als die meisten KI-Schlagzeilen der letzten Wochen. Bei einem Routine-Scan sind die Forscher auf ein offenes Verzeichnis gestoßen, abrufbar ohne Passwort. Darin lag der komplette Arbeitsbereich eines autonomen Angriffs-Agenten: rund 70 Sitzungsprotokolle, Scan-Ergebnisse, Zugangsdaten und Datenbank-Dumps.
Ziel war ein europäischer Telekommunikationsanbieter, dazu 13 Organisationen, deren Systeme in seinen Rechenzentren und seiner Cloud laufen. Mehr als zwei Wochen lang hat der Agent gescannt, Lücken ausgenutzt, sich durchs Netz bewegt und Daten abgezogen. Eingestiegen ist er über CVE-2026-20320, eine Schwachstelle in Cisco BroadWorks, der Telefonie-Plattform des Providers. Später kam er mit den Standard-Zugangsdaten einer alten Oracle-9i-Datenbank an ein Gesundheits-IT-System, laut Malbear mit Zugriff auf Millionen Patientendatensätze. Unabhängig bestätigt ist das nicht, die Betroffenen sind nicht benannt.
Unter der Haube lief DeepSeek Flash mit einem Kontextfenster von einer Million Tokens. Die Schutzmechanismen des Modells hat der Betreiber mit einem 78.000 Zeichen langen Systemprompt ausgehebelt, aufgebaut auf einer öffentlich verfügbaren Jailbreak-Vorlage. In über 70 Sitzungen ist keine einzige Verweigerung protokolliert.
Am meisten irritieren mich die Nachrichten des Menschen dahinter. „Go on.“ „Nimm dir die neueste Hochrisiko-Lücke vor.“ „Stopp.“ Das längste Kommando im erhaltenen Verlauf war eine Liste mit drei IP-Adressen, die tabu sein sollten. Welche Schwachstelle, welches Werkzeug, welcher Weg: Das hat der Agent selbst entschieden. Als der Endpoint-Schutz einen Exploit abschoss, nahm er einen anderen Weg. Als sein Tunnel-Tool erkannt wurde, schrieb er sich in derselben Sitzung einen Ersatz in Perl.
Ein Einzelfall ist das nicht. CrowdStrike hat Ende Oktober beschrieben, wie die China zugeordnete Gruppe VAPOR PANDA mit dem Agenten-Framework ARTEX und DeepSeek ab dem 17. Oktober mehr als 200 Organisationen in mindestens 14 Ländern angegriffen hat, innerhalb von elf Tagen. Ein Mensch an der Tastatur schafft laut CrowdStrike bis zu 40 Befehle pro Stunde, bei ARTEX waren es zeitweise über 1.500.
Meine Sicht: Technisch ist hier wenig neu. Für den Einstieg gab es seit August einen Patch, Standard-Passwörter auf alten Datenbanken sind ein Klassiker. Neu ist, wer das ausnutzt. Man braucht kein Expertenwissen mehr, nur ein Ziel und ein Modell, das nicht Nein sagt. Damit werden Altlasten zum Problem, die bisher für Angreifer zu mühsam waren. Ein Agent klappert einfach alles ab.
Was ich daraus mitnehme:
- Wer BroadWorks betreibt: patchen. Die US-Behörde CISA führt die Lücke seit dem 10. November als aktiv ausgenutzt.
- Standard-Passwörter ändern, gerade auf Altsystemen, die keiner mehr anfasst.
- Netzsegmente wirklich trennen. Der Agent bekam für den Sprung in ein internes Segment 20-mal so viele Punkte wie für eine Root-Shell.
- Nicht nach dem Menschen suchen. Arbeitszeit-Muster helfen nicht, wenn keiner tippt. Der Agent ist laut und schnell: Scans, Serien von Fehl-Logins, ungewöhnliche Tunnel.
Wie lange würde es bei euch dauern, bis jemand merkt, dass ein Agent zwei Wochen lang im Netz unterwegs ist?
#KI #AgenticAI #CyberSecurity #ITSecurity #DeepSeek
Quellen:
- Malbear Labs: Operation Snowball: Inside an Autonomous AI Intrusion Campaign
- CrowdStrike: VAPOR PANDA Uses AI-Driven ARTEX to Scale a Global Espionage Campaign
- CyberScoop: China-backed threat group used agentic AI pentesting tool to compromise 140 sensitive targets in 11 days
- Cisco: Cisco BroadWorks Out-of-Band Blind XML External Entity Injection Vulnerability
- BleepingComputer: CISA flags Cisco BroadWorks flaw as actively exploited in attacks
- Cyber Security News: Jailbroken DeepSeek AI Agent Breaches European Telecom and Accesses Millions of Patient Records