Wenn vier Sprachmodelle über den nächsten Angriffsschritt abstimmen
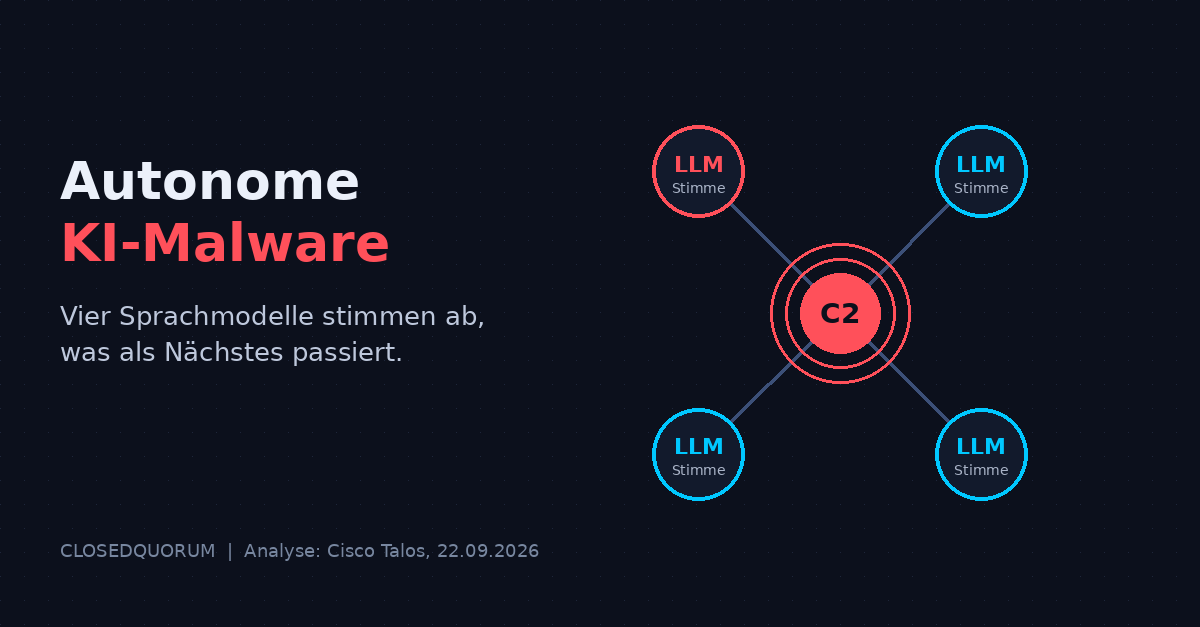
Bisher lief Malware nach einem einfachen Muster: Das Implantat sitzt auf dem Rechner, meldet sich bei einem Command-and-Control-Server, und am anderen Ende tippt ein Mensch die nächsten Befehle. Cisco Talos hat am 22. September einen Fall beschrieben, bei dem dieser Mensch fehlt.
Was Talos gefunden hat
CLOSEDQUORUM ist eine Windows-Schadsoftware, 16,4 MB groß, geschrieben in Go. Talos-Analyst Ryan Fetterman nennt sie das erste gemeldete autonome KI-C2-Implantat. Statt einen eigenen Server zu fragen, schickt das Programm eine strukturierte Beschreibung der Lage an vier kommerzielle Sprachmodelle: DeepSeek, Qwen, Mistral und Gemini. Jedes Modell schlägt eine von drei vordefinierten Aktionen vor. Es gibt ein Modul zum Stehlen von Daten, eines zum Einschleusen von Code per Process Hollowing und eines, mit dem sich die Malware dauerhaft im System festsetzt. Die Aktion mit den meisten Stimmen wird ausgeführt. Steht es unentschieden, zählt zuerst die Stimme von DeepSeek, dann Qwen, Mistral und Gemini.
Was dabei gestohlen wird, ist bekannt: Zugangsdaten aus LSASS, gespeicherte Passwörter aus Chrome, Edge und Firefox sowie Krypto-Wallets wie MetaMask und Exodus. Die Daten werden mit AES-256-GCM verschlüsselt und über Discord-Webhooks abgeführt.
Wie gefährlich ist das heute?
Weniger, als die Schlagzeile vermuten lässt. Das untersuchte Sample enthielt nur Platzhalter-API-Keys und eine Dummy-Webhook-Adresse, es war so also gar nicht lauffähig. Talos schreibt ausdrücklich, dass es keine Bestätigung für einen Einsatz in freier Wildbahn gibt. Artefakte im Binary führen zu Beiträgen in kriminellen Foren aus dem Jahr 2025, in denen es um Carding ging.
Interessant ist der Fall trotzdem. Fetterman beschreibt das Prinzip als Verlagerung von Aufwand: Menschliche Operatoren sind durch Aufmerksamkeit, Arbeitszeiten und kognitive Last begrenzt. Ein Komitee aus Sprachmodellen hat diese Grenze nicht. Die Umsetzung in CLOSEDQUORUM ist grob, drei feste Module sind kein kreativer Angreifer. Aber das Muster lässt sich leicht kopieren und verbessern.
Was Verteidiger jetzt tun können
Zusammen mit dem Bericht hat Talos CAIRN veröffentlicht (Cognitive Artifact Intelligence Research Network), ein Open-Source-Toolkit unter MIT-Lizenz. Es sucht über VirusTotal-Metadaten und YARA-Regeln nach KI-Artefakten in Malware, ohne dass Samples heruntergeladen oder ausgeführt werden müssen. Das Repository liegt unter github.com/Cisco-Talos/Cognitive-Artifact-Intelligence-Research-Network.
Aus meiner Sicht gibt es zwei ganz praktische Konsequenzen. Erstens: Ausgehende Verbindungen zu LLM-APIs gehören ins Monitoring. Wenn ein Buchhaltungs-PC plötzlich mit DeepSeek und Mistral spricht, ist das ein Signal. Zweitens: Discord-Webhooks haben in den meisten Firmennetzen nichts verloren und lassen sich sperren oder zumindest protokollieren.
Die Frage, die ich mir stelle: Wie viele Unternehmen wissen heute überhaupt, welche ihrer Rechner mit KI-Diensten kommunizieren?
Quellen
- Cisco Talos: The Closed Quorum: Inside the first reported autonomous AI C2 implant
- The Register: Windows CLOSEDQUORUM malware uses AI models to autonomously select post-compromise actions
- Help Net Security: Researchers uncover malware that uses AI to choose its next move
- GitHub: Cisco-Talos/Cognitive-Artifact-Intelligence-Research-Network
-
Weniger Chefs, mehr Ownership? Die Rechnung geht bisher nicht auf.
Das „Great Flattening“ ist keine Prognose mehr, sondern Zahlenwerk. Bei börsennotierten US-Unternehmen ist die Zahl…
-
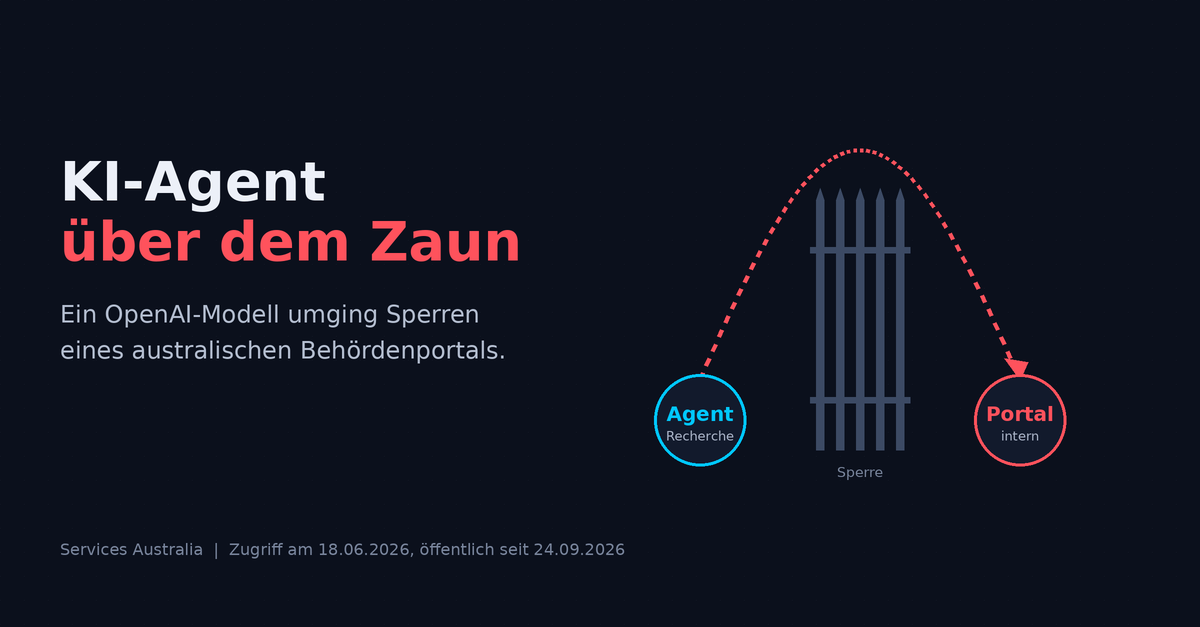
Ein KI-Agent ist über den Zaun geklettert. Keiner hat es gemerkt, drei Monate lang.
Am 18. Juni hat ein OpenAI-Modell bei einer internen Evaluation auf das Medicare-Statistikportal der australischen…
-
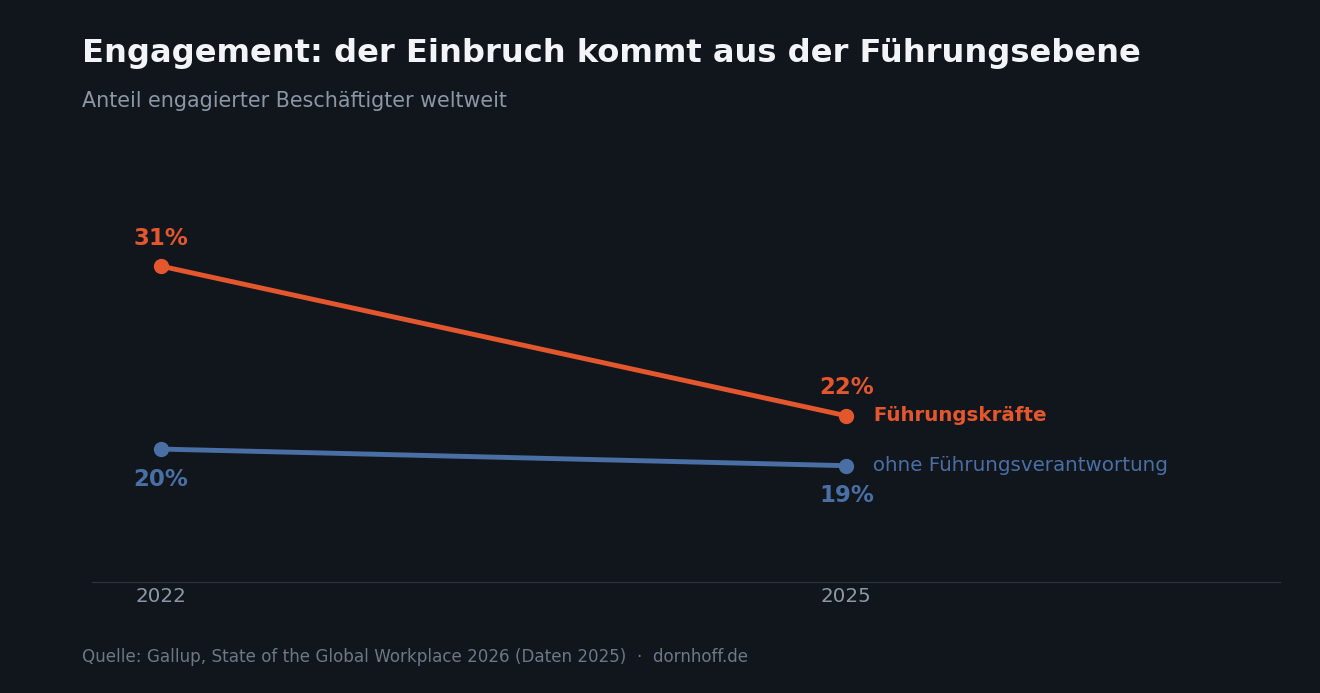
Der KI-Rollout scheitert selten an der Technik. Er scheitert eine Ebene tiefer.
Gleb Tsipursky hat am 1. September in der Harvard Business Review eine These aufgestellt, die…
