Ein Hoster baut seinen Kunden eine Tür für KI-Assistenten. Ein Angreifer geht als Erster hindurch.
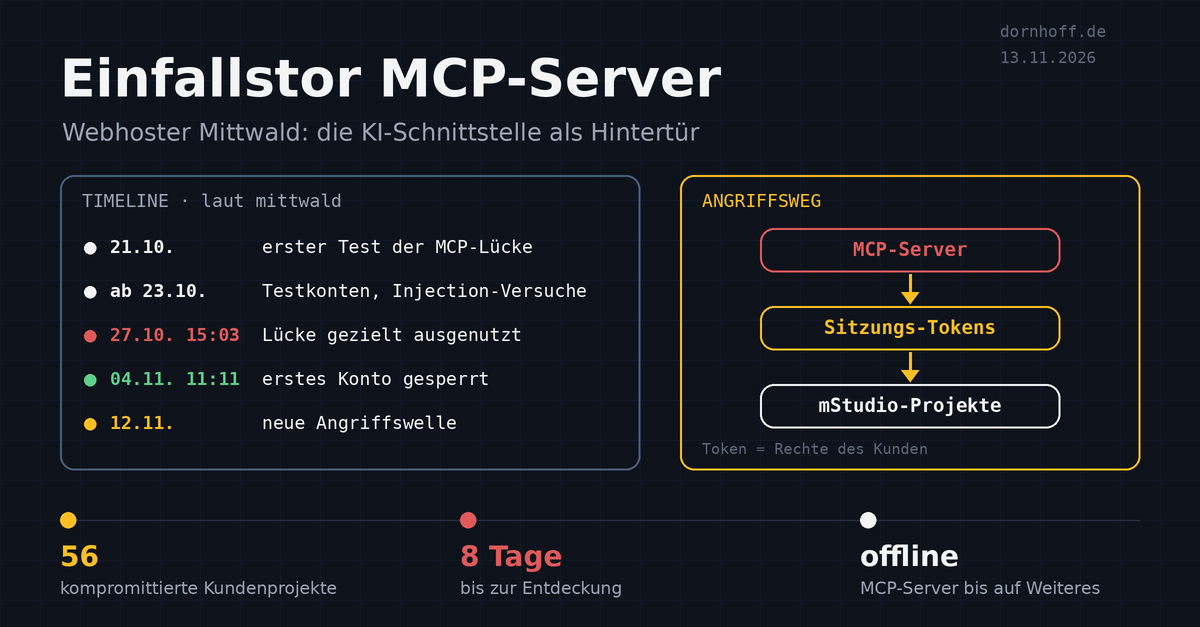
Der Webhoster Mittwald aus Espelkamp in NRW hat am 7. November die Timeline eines Angriffs veröffentlicht, die sich jeder ansehen sollte, der gerade einen MCP-Server baut. MCP, das Model Context Protocol, ist die Schnittstelle, über die KI-Assistenten fremde Werkzeuge bedienen. Mittwald hatte so einen Server gebaut, damit Kunden ihr Verwaltungs-Panel mStudio mit KI-Assistenten verbinden können. Genau darüber kam der Angreifer rein.
Der Ablauf laut Mittwald: Am Abend des 21. Oktober, als die halbe IT-Welt mit der PHP-Lücke PHP2Shell beschäftigt war, testete der Angreifer zum ersten Mal eine Schwachstelle im MCP-Server. Ab dem 23. Oktober bewegte er sich wie ein normaler Kunde auf der Plattform, mit Testkonten, Extensions und einfachen Injection-Versuchen. Am 27. Oktober legte er um 14:58 Uhr noch ein Konto an, um 15:03 Uhr nutzte er die Lücke gezielt aus. Dabei las er Sitzungs-Tokens von Kunden aus, die den MCP-Server nutzten. Jedes Token trug die Rechte seines Besitzers im mStudio, also Zugriff auf alle Projekte, die dieser Kunde erreichen konnte. Passwörter wurden laut Mittwald nicht ausgelesen.
Entdeckt hat Mittwald den Angriff am 4. November, acht Tage später. 56 Kundenprojekte waren kompromittiert. Mittwald hat den MCP-Server abgeschaltet, die ausgelesenen Tokens widerrufen, Login, SSH, Extensions und Bestellungen zeitweise gesperrt und Forensiker sowie Behörden eingeschaltet. Der MCP-Server bleibt bis auf Weiteres offline.
In der Nacht zum 12. November kam der nächste Rückschlag. Laut Mittwald haben die Angreifer ihre Attacken wieder aufgenommen und über eine Sicherheitslücke die Unternehmenswebsite kompromittiert, die Mittwald daraufhin vom Netz nahm. Ein Defacement, von dem ein Hinweisgeber gegenüber heise sprach, weist Mittwald zurück. Seitdem sind Kundencenter, mStudio und SSH vorsorglich abgeschaltet, die gehosteten Websites laufen weiter. Stand 12. November will Mittwald beides am 13. November bis 11 Uhr wieder freigeben.
Mittwald geht von KI-Werkzeugen aus, weil zwischen manchen Schritten nur Sekunden lagen. The Record weist zu Recht darauf hin, dass Mittwald dafür keine weiteren Belege genannt hat, und klassische Skripte sind auch schneller als ein Mensch. Welche Art von Lücke es war und ob sie im eigenen Code oder in Open-Source-MCP-Bibliotheken steckte, ist noch nicht bekannt.
Meine Sicht: Ob da ein Agent oder ein Skript am Werk war, finde ich zweitrangig. Spannender ist, wo die Tür war. Gerade bauen viele Anbieter MCP-Server, weil Kunden ihre Plattform per KI-Assistent bedienen wollen. Das ist eine neue Schnittstelle am Internet, die Tokens für viele Nutzer hält, und sie entsteht oft schnell, als Feature. Wer sie knackt, erbt das Vertrauen aller, die sie angeschlossen haben, ohne dass irgendwo ein Login fehlschlägt. Was Mittwald gut macht: eine minutengenaue Timeline und eine klare Ansage, dass alle Daten ab dem 27. Oktober als kompromittiert gelten. Das liefern nicht viele.
Was ich daraus mitnehme:
- Ein MCP-Server ist ein externer, privilegierter Dienst. Er gehört ins Threat Modeling, in den Pentest und ins SIEM, genau wie der Login.
- Tokens kurzlebig und eng machen. Ein KI-Assistent braucht selten alle Rechte seines Besitzers.
- Token-Nutzung überwachen, nicht nur Logins: neue IP-Bereiche, ungewohnte Projekte, Aktionen in Maschinengeschwindigkeit.
- Neue Konten beobachten. Testkonten in Serie und Injection-Versuche waren hier sichtbar, Tage bevor es knallte.
- Auf der anderen Seite: Wissen, welche MCP-Verbindungen eure Leute zu Drittplattformen eingerichtet haben und was die Tokens dort dürfen.
Wisst ihr, wie viele MCP-Server ihr gerade betreibt oder angebunden habt, und wer deren Logs liest?
#KI #AgenticAI #CyberSecurity #ITSecurity #MCP
Quellen:
- mittwald: Sicherheitsvorfall am MCP-Server
- mittwald: Informationen zu unserem MCP-Server (FAQ und Updates)
- heise online: Angriff über MCP-Server: Webhoster Mittwald im Krisenmodus
- The Record: Alleged AI-aided cyberattack exploits assistant interface to breach German web host
- SECNEWS.co.uk: Mittwald MCP server breach went unseen for eight days